So erkennen Sie Phishing – auch wenn es echt aussieht
Du erhältst eine E-Mail von deinem Chef. Sie sieht glaubwürdig aus, betrifft ein Thema, an dem du gerade arbeitest, und enthält einen Link. Du klickst darauf. Das Problem ist, dass die E-Mail gar nicht von deinem Chef stammt.
Phishing ist heute deutlich schwerer zu erkennen als früher. Betrugs-E-Mails enthalten nicht mehr unbedingt seltsame Formulierungen oder offensichtliche Rechtschreibfehler. Sie können gut formuliert, persönlich und speziell auf Sie zugeschnitten sein.
Wie erkennt man also einen Phishing-Versuch, wenn alles ganz normal aussieht?
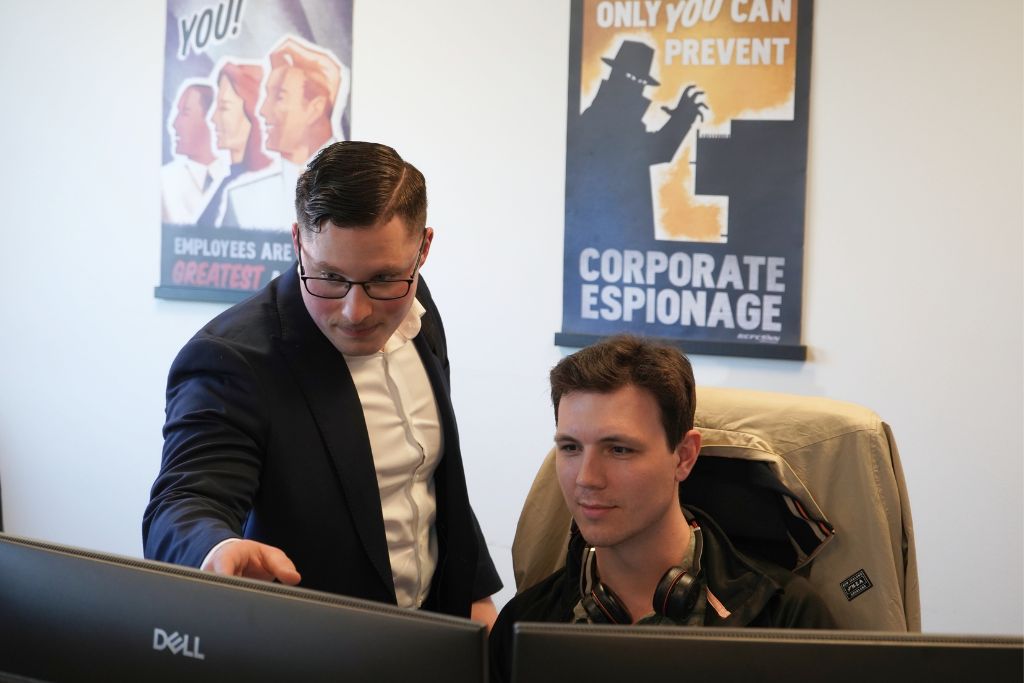
Warum stellt Phishing nach wie vor eine große Sicherheitsbedrohung dar?
Angreifer versuchen nicht nur, technische Sicherheitslücken aufzudecken. Sie versuchen auch, Menschen dazu zu verleiten, Informationen preiszugeben, auf schädliche Links zu klicken oder Anmeldungen zu autorisieren.
Mithilfe von KI können sie schnell glaubwürdige E-Mails, SMS und Nachrichten, beispielsweise in Teams, erstellen. Durch die Nutzung bereits vorhandener Informationen über das Unternehmen können sie den Inhalt zudem an den Empfänger anpassen.
Das bedeutet, dass auch eine Nachricht, die scheinbar von einem Kollegen, Vorgesetzten oder Lieferanten stammt, ein Betrugsversuch sein kann.
Drei Fragen, die du dir stellen solltest, bevor du klickst
1. Erwarte ich diese Nachricht?
Kommt die E-Mail unerwartet? Werden Sie aufgefordert, sich anzumelden, einen Anhang zu öffnen oder Informationen weiterzugeben, ohne dass Sie wissen, warum?
Seien Sie besonders vorsichtig, wenn Ihnen der Kontext nicht bekannt ist, auch wenn Ihnen der Absender bekannt vorkommt.
2. Ist dies eine angemessene Bitte des Absenders?
Eine Nachricht kann den Anschein erwecken, als stamme sie von jemandem, den Sie kennen, und dennoch eine ungewöhnliche Bitte enthalten.
Würde Ihr Chef Sie normalerweise bitten, eine Zahlung per E-Mail vorzunehmen? Verlangt der Lieferant üblicherweise, dass Sie Ihre Zugangsdaten über einen Link aktualisieren?
Sollte Ihnen etwas ungewöhnlich vorkommen, erkundigen Sie sich bitte über einen anderen Kommunikationsweg beim Absender, beispielsweise indem Sie die Person unter einer Ihnen bereits bekannten Telefonnummer anrufen.
3. Versucht jemand, mich zu einer schnellen Entscheidung zu drängen?
Zeitdruck ist ein gängiges Mittel, um Menschen dazu zu bringen, voreilige Entscheidungen zu treffen.
Dort könnte zum Beispiel stehen:
- „Du musst dein Konto innerhalb einer Stunde verifizieren.“
- „Dein Konto wird heute gesperrt.“
- „Kannst du die Zahlung sofort genehmigen?“
Wenn eine Nachricht unnötigen Stress verursacht, ist das ein Grund, sie besonders sorgfältig zu prüfen.
Denken Sie daran: Ein glaubwürdiges Erscheinungsbild ist nicht dasselbe wie ein glaubwürdiger Absender.
Fünf Möglichkeiten, das Phishing-Risiko zu verringern
Es gibt keine einzelne Sicherheitslösung, die alle Phishing-Versuche verhindert. Doch schon einige einfache Maßnahmen können das Risiko erheblich verringern.
1. Verwenden Sie die Multi-Faktor-Authentifizierung (MFA)
Aktivieren Sie MFA, um Konten zusätzlichen Schutz zu bieten. Nutzen Sie nach Möglichkeit phishing-sichere Anmeldemethoden wie Passkeys.
2. Bestätigen Sie niemals eine Anmeldung, die Sie nicht selbst initiiert haben
Erhalten Sie eine unerwartete Aufforderung, eine Anmeldung zu bestätigen? Lehnen Sie diese ab und melden Sie den Vorfall gemäß den Unternehmensrichtlinien.
3. Ungewöhnliche Anfragen noch einmal überprüfen
Geht es um Geld, Passwörter oder vertrauliche Informationen? Überprüfen Sie die Anfrage immer über einen anderen Kommunikationskanal.
4. Verdächtige Nachrichten melden
Stellen Sie sicher, dass alle Mitarbeiter wissen, wie sie verdächtige E-Mails melden sollen und an wen sie sich wenden müssen, falls sie versehentlich auf einen Link klicken.
5. Regelmäßig schulen und daran erinnern
Kurze Sicherheitsschulungen, aktuelle Beispiele und Phishing-Übungen helfen den Mitarbeitern, Warnsignale im Alltag zu erkennen.
Machen Sie Sicherheit zu einem selbstverständlichen Bestandteil des Arbeitsalltags
Um Phishing zu erkennen, braucht es nicht nur technisches Wissen, sondern auch den Mut, innezuhalten und zu reagieren, wenn etwas nicht stimmt. Deshalb müssen Mitarbeiter die Möglichkeit erhalten, realistische Situationen zu üben und sich sicher fühlen, verdächtige Nachrichten zu melden – auch wenn sie bereits darauf geklickt haben.
Technische Sicherheitslösungen sind wichtig, müssen jedoch durch klare Abläufe und aufmerksame Mitarbeiter ergänzt werden. Behalten Sie Folgendes im Hinterkopf: Halten Sie inne, denken Sie nach, bevor Sie handeln, und überprüfen Sie Ihre Handlungen.
[ Wie gut ist Ihr Unternehmen vor Phishing geschützt? ]
Möchten Sie einen besseren Überblick über die Sicherheit in Ihrer Microsoft 365-Umgebung gewinnen? Wir helfen Ihnen dabei, Risiken zu identifizieren, und geben Ihnen konkrete Empfehlungen, wie Sie Verbesserungen vornehmen können.
Vereinbaren Sie eine kostenlose Sicherheitsanalyse oder kontaktieren Sie uns, wenn Sie mehr erfahren möchten.
Sind Sie es leid, Formulare auszufüllen?
Sie können auch unter der Telefonnummer 040-626 75 00 anrufen (Montag-Freitag von 08-17 Uhr) oder eine E-Mail an kontakt@upheads.se senden.
-
Copilot Cowork
Wir haben uns daran gewöhnt, Copilot zum Verfassen von Texten, zum Zusammenfassen von Besprechungen und zum Suchen von Informationen zu nutzen...
-
Ransomware-Angriffe
Cyberangriffe können unterschiedlich ausfallen. Manche führen dazu, dass Websites und digitale Dienste vorübergehend nicht erreichbar sind...
-
Ein herzliches Willkommen, Borna und Rebecka!
Wir haben Verstärkung bekommen und freuen uns, zwei neue Kollegen willkommen zu heißen! Borna hat als Cloud-Berater angefangen...