Näin tunnistat tietojenkalastelun – vaikka se näyttäisikin aidolta
Saat sähköpostiviestin esimieheltäsi. Viesti näyttää uskottavalta, koskee jotain, mitä olet parhaillaan tekemässä, ja sisältää linkin. Klikkaat linkkiä. Ongelmana on, että viesti ei ole lainkaan peräisin esimieheltäsi.
Phishing, jota kutsutaan myös verkkokalastukseksi, on nykyään huomattavasti vaikeampi havaita kuin aiemmin. Huijausviesteissä ei enää välttämättä ole outoja sanamuotoja tai ilmeisiä kirjoitusvirheitä. Ne voivat olla hyvin kirjoitettuja, henkilökohtaisia ja juuri sinulle räätälöityjä.
Miten siis tunnistat phishing-yrityksen, kun kaikki näyttää täysin normaalilta?
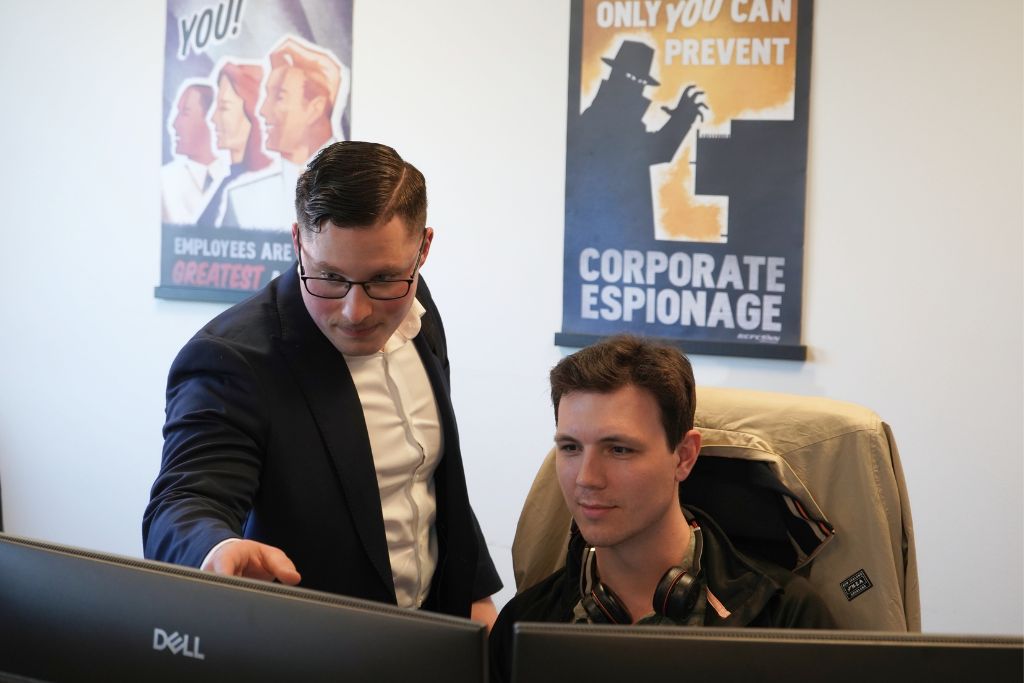
Miksi tietojenkalastelu on edelleen suuri tietoturvauhkana?
Hyökkääjät eivät yritä pelkästään löytää teknisiä tietoturva-aukkoja. He yrittävät myös huijata ihmisiä luovuttamaan tietoja, klikkaamaan haitallisia linkkejä tai hyväksymään kirjautumisia.
Tekoälyn avulla he voivat nopeasti luoda uskottavia sähköposteja, tekstiviestejä ja viestejä esimerkiksi Teams-sovelluksessa. Hyödyntämällä yrityksestä jo saatavilla olevaa tietoa he voivat lisäksi räätälöidä sisällön vastaanottajan mukaan.
Tämän vuoksi jopa viesti, joka näyttää tulevan kollegalta, esimieheltä tai toimittajalta, voi olla petosyritys.
Kolme kysymystä, jotka sinun kannattaa esittää itsellesi ennen kuin klikkaat
1. Odotanko tätä viestiä?
Tuleeko sähköposti yllättäen? Pyydetäänkö sinua kirjautumaan sisään, avaamaan liitetiedostoa tai jakamaan tietoja ilman, että tiedät miksi?
Ole erityisen tarkkaavainen, jos et tunnista viestin kontekstia, vaikka lähettäjä vaikuttaisikin tutulta.
2. Onko lähettäjän pyyntö kohtuullinen?
Viesti voi näyttää tulevan joltakin tutulta, mutta sisältää silti epätavallisen pyynnön.
Pyytäisikö esimiehesi sinua yleensä suorittamaan maksun sähköpostitse? Pyytääkö toimittaja sinua yleensä päivittämään kirjautumistietosi linkin kautta?
Jos jokin tuntuu epäilyttävältä, tarkista asia lähettäjän kanssa toisen yhteydenottokanavan kautta, esimerkiksi soittamalla hänelle numeroon, jonka jo tiedät.
3. Yrittääkö joku saada minut toimimaan nopeasti?
Aikapaine on yleinen keino saada ihmiset tekemään hätiköityjä päätöksiä.
Siinä voi esimerkiksi lukea:
- ”Sinun on vahvistettava tilisi tunnin kuluessa.”
- ”Tilisi suljetaan tänään.”
- ”Voitko hyväksyä maksun heti?”
Jos viesti aiheuttaa tarpeetonta stressiä, se on syy tarkistaa se erityisen huolellisesti.
Muista: Uskottava ulkonäkö ei ole sama asia kuin uskottava lähettäjä.
Viisi tapaa vähentää tietojenkalastelun riskiä
Ei ole olemassa yhtä ainoaa tietoturvaratkaisua, joka estäisi kaikki phishing-yritykset. Joillakin yksinkertaisilla toimenpiteillä riskiä voidaan kuitenkin vähentää huomattavasti.
1. Käytä monivaiheista todennusta (MFA)
Ota MFA käyttöön, jotta tilit saavat lisäsuojan. Käytä mieluusti phishing-hyökkäyksiltä suojaavia kirjautumistapoja, kuten passkey-tunnuksia, aina kun se on mahdollista.
2. Älä koskaan hyväksy kirjautumista, jota et ole itse aloittanut
Saatko odottamattoman pyynnön hyväksyä kirjautuminen? Hylkää se ja ilmoita tapauksesta yrityksen menettelytapojen mukaisesti.
3. Tarkista epätavalliset pyynnöt vielä kerran
Onko kyseessä rahaa, salasanoja tai arkaluonteisia tietoja? Tarkista pyyntö aina toisen yhteydenottokanavan kautta.
4. Ilmoita epäilyttävistä viesteistä
Varmista, että kaikki työntekijät tietävät, miten heidän tulee ilmoittaa epäilyttävistä sähköposteista ja keneen heidän tulee ottaa yhteyttä, jos he vahingossa napsauttavat jotain.
5. Kouluta ja muistuta säännöllisesti
Lyhyet tietoturvakoulutukset, ajankohtaiset esimerkit ja phishing-harjoitukset auttavat työntekijöitä tunnistamaan varoitusmerkit arjessa.
Tee turvallisuudesta luonnollinen osa työpäivää
Phishingin tunnistaminen ei ole pelkästään teknisen osaamisen kysymys, vaan kyse on myös siitä, että uskalletaan pysähtyä ja reagoida, kun jokin tuntuu epäilyttävältä. Siksi työntekijöille on annettava mahdollisuus harjoitella realistisissa tilanteissa ja tuntea olonsa turvalliseksi ilmoittaessaan epäilyttävistä viesteistä, vaikka he olisivatkin jo napsauttaneet linkkiä.
Tekniset turvallisuusratkaisut ovat tärkeitä, mutta niitä on täydennettävä selkeillä menettelytavoilla ja tietoisilla työntekijöillä. Muista tämä: Pysähdy hetkeksi, mieti ennen kuin toimit ja tarkista.
[ Kuinka hyvin yrityksenne on suojattu tietojenkalastelulta? ]
Haluatteko saada paremman käsityksen Microsoft 365 -ympäristönne tietoturvasta? Autamme teitä tunnistamaan riskit ja annamme konkreettisia suosituksia siitä, mitä voitte parantaa.
Varaa ilmainen turvallisuusanalyysi tai ota meihin yhteyttä, jos haluatte lisätietoja.
Oletko kyllästynyt lomakkeiden täyttämiseen?
Voit myös soittaa numeroon 040-626 75 00 maanantaista perjantaihin klo 8-17 tai lähettää sähköpostia osoitteeseen kontakt@upheads.se.
-
Copilot Cowork
Olemme tottuneet käyttämään Copilotia tekstien kirjoittamiseen, kokousten yhteenvetojen laatimiseen ja tiedon etsimiseen...
-
Lunnasohjelmahyökkäykset
Kyberhyökkäykset voivat olla erilaisia. Jotkut saattavat tehdä verkkosivustoista ja digitaalisista palveluista tilapäisesti saavuttamattomia...
-
Lämpimästi tervetuloa, Borna ja Rebecka!
Olemme saaneet vahvistusta ja olemme iloisia voidessamme toivottaa tervetulleiksi kaksi uutta kollegaa! Borna on aloittanut työt Cloud Advi...